昨日はPHP騒動で、世の中、大変だったみたい。
まだwebサイトが復旧していない、という知人もおります。
かくいう自分のまわりは、何事もなかった…といいたいところですが、なんだかおかしなことが起きていて…
クライアントさんの問い合わせフォームを狙ったメールボムが、このタイミングで着弾してしまいました。
PHPの脆弱性とは、多分、関係ありません。ただの嫌なタイミングだと思います。
気づいて対処するまでに、30分ぐらいかかったのですが、その間、数千件の問い合わせが届いてしまうという始末。
迷惑だなあ…
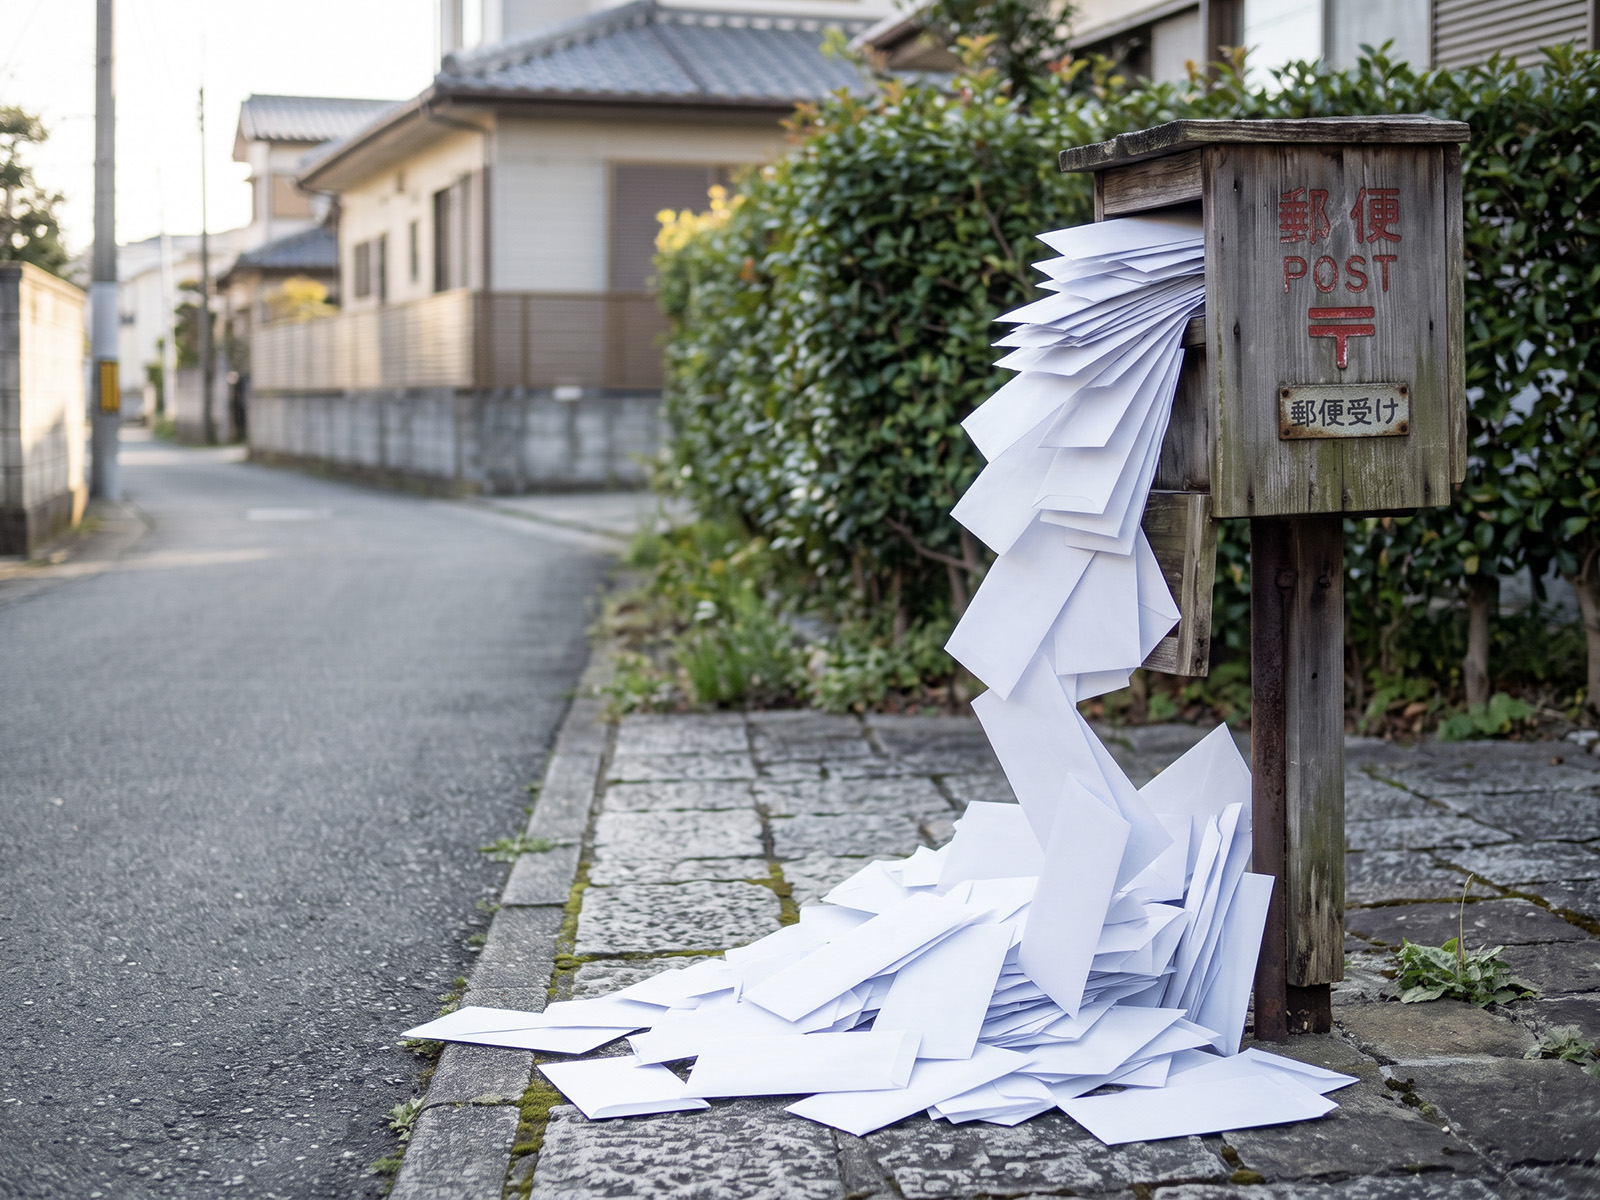
メールボムってのは、こういうの↓
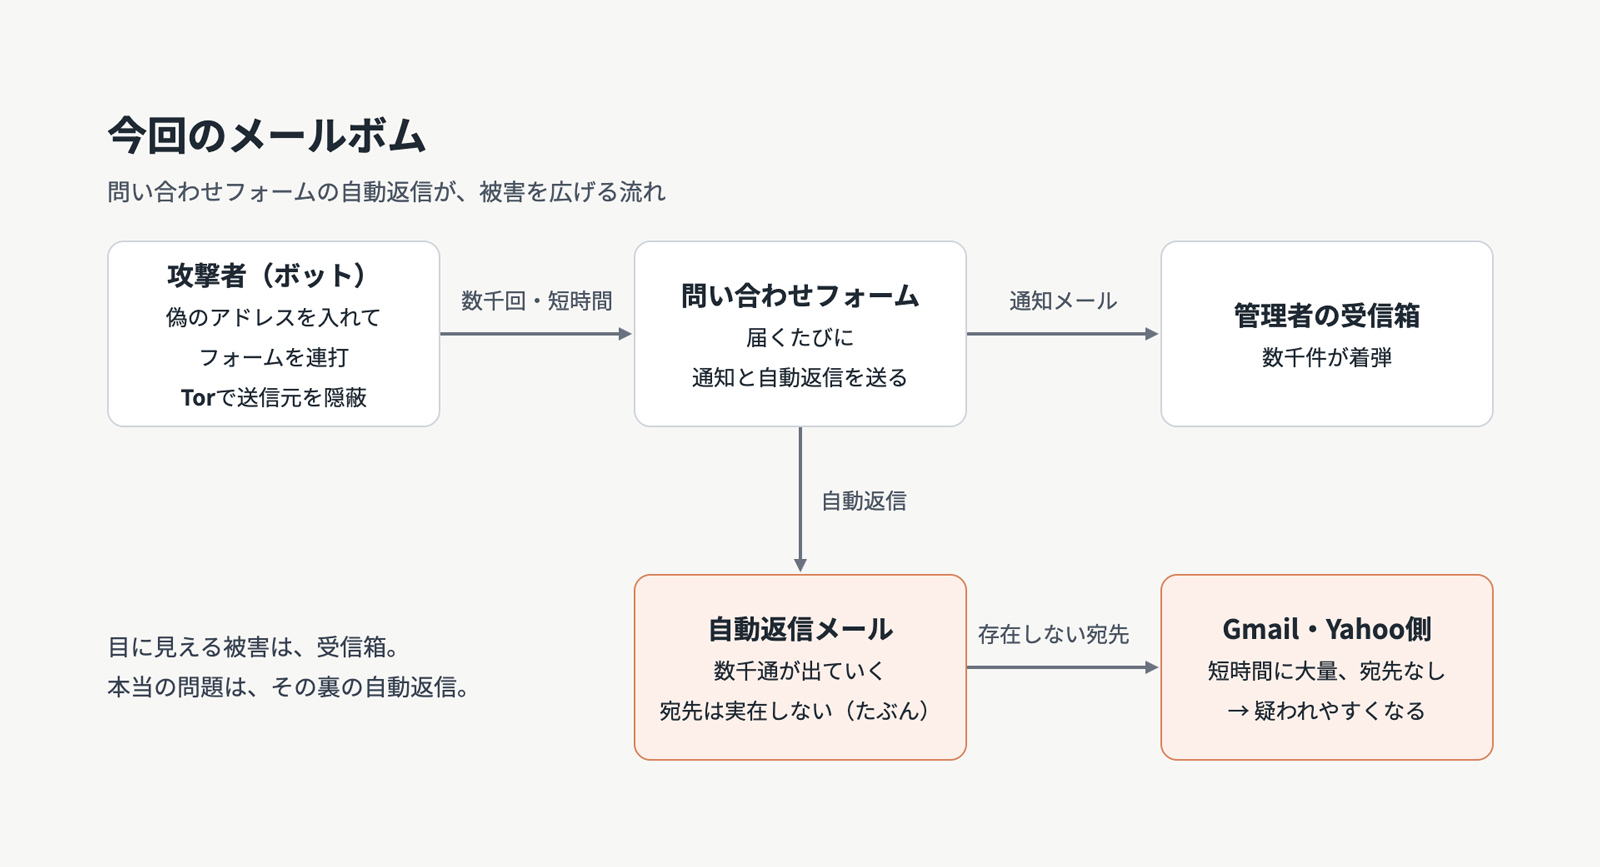
(AIクソ画像です。こういう整理にはいいなー、AI)
知人のサイトでも、メールボムに手を焼いて、とうとう問い合わせフォームを閉鎖することになってしまった、なんて話を聞いていましたが、こりゃ確かに大変だ…
このメールボムは、すぐ対処して、もう来ないようにはできたんですが、真の問題はこの後に起こるのです。
問い合わせフォームは、問い合わせに対して自動返信メールを送ります。
しかし、メールボムが送ってきたメールアドレスは存在しない(たぶん)GメールやYahooメールです。
それらのメールサーバーあてに、短い時間で大量のメールが送られてしまいました。
そうすると、Gメールなどが、迷惑メールだと判定しはじめてしまうのです。
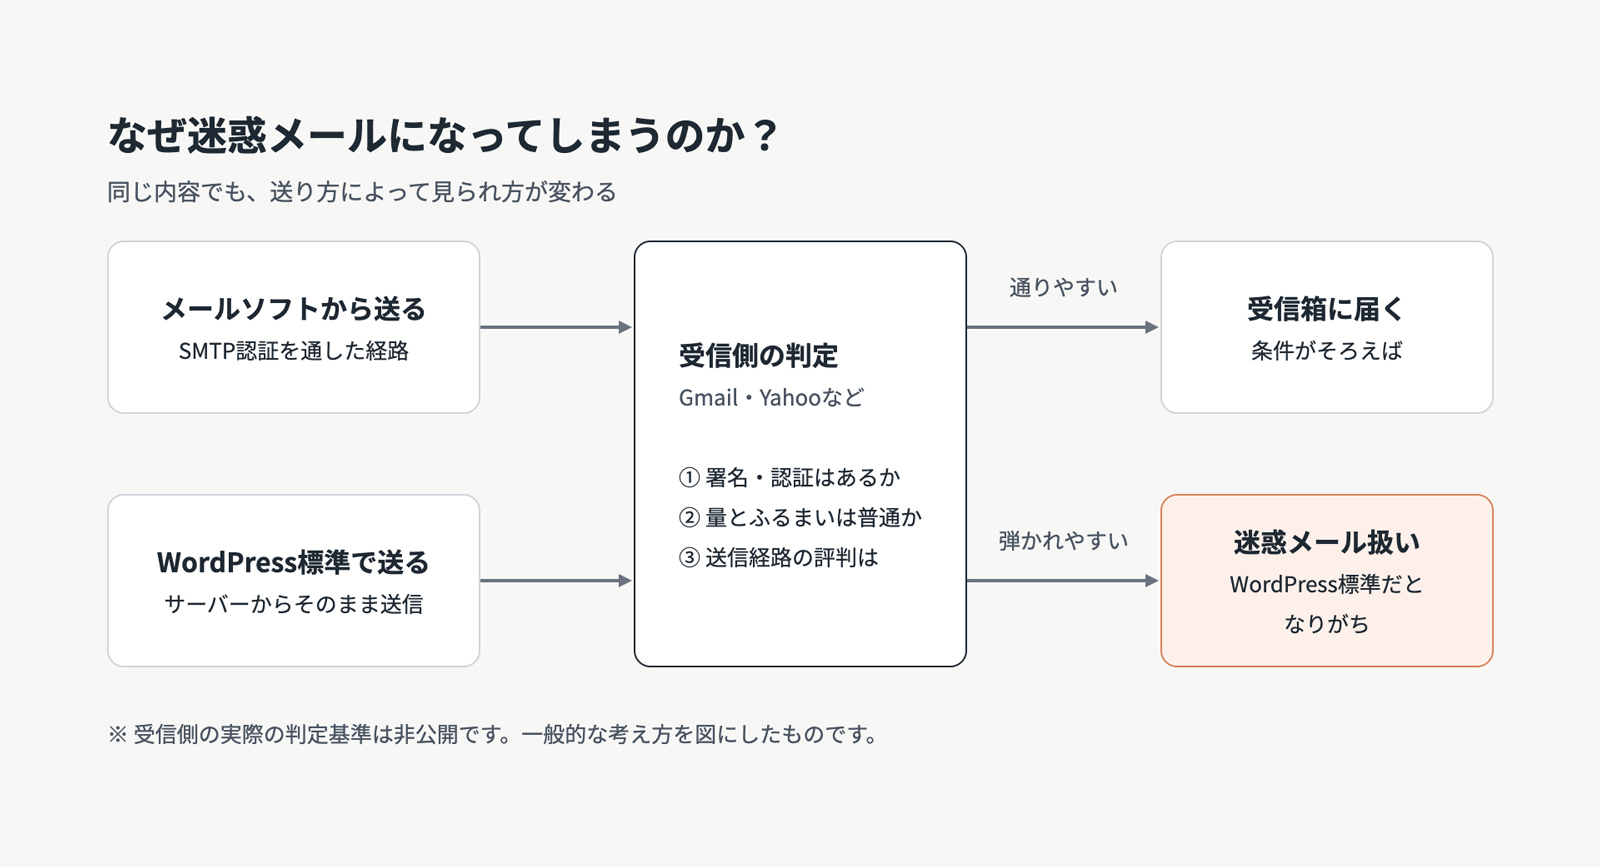
これも対処方法があります。
Eメールにはちゃんと電子署名をしておけば、迷惑メールにはなりづらいです。
ただ、普通にメールソフトから送る場合と、標準的なWordPressから送られるメールとでは、迷惑度の判定が違うようで、WordPressからのものは、迷惑メールになりがちです。
それを避けるために、WordPressからの送信も、メールソフトからと同じようにする(SMTP認証を通す)、という風にしたかったのですが…
ここで、関係ないと思っていた、PHP騒動に巻き込まれる、とは。
クライアントが使っているエックスサーバーは、PHP対応の真っただ中で、サーバーコントロールパネルにログインできません。
お問い合わせフォームも閉鎖されています。
SSHではログインできますが、APIもふさがれている状態で、まあまあいろいろできなくなっていて…
つまり、PHP騒動で、サーバー側がてんやわんやだったので、それに巻き込まれてしまった、と。
通常なら、もう少し速やかに回復できるはずのものが、なかなか長時間引っ張ることになってしまいました。
まあ、僕のせいじゃないよな…と責任逃れをしたい気もしますが、もっとがちがちに対処しておけば起こらなかった事故なのかもしれません。反省…
それにしたって、ほんと、いろんな意味で、迷惑メールだった。
サイバー攻撃してくるやつは、みんな〇ね! とか思っちゃうなあ。そんなこと思っちゃダメかなあ。
昨日はいろんなところでPHP問題が話題になっていて、普段、そんな話をしない人まで、やっぱり気にはなっていたみたい。
まあ、世の中のwebサイトの、一説には7割が影響をうける、なんて話もあったし。なかなかの事件でした(まだ過去形にはできないかな…)
エックスサーバーもさくらインターネットも、古いバージョンのPHPまで頑張って脆弱性をふさいでくれたみたいです。
大変だったと思いますが、感謝しましょう。
しかし、便利なものをもとめると、リスクもあるってことかなあ。webサイトなんかやめて、電話帳の広告や交通看板だけにして、お問い合わせは電話のみ…が、一周回って強かったりしてなあ…
(そこまで行かないけど、今、いくつかのサイトを、WordPressをやめて、静的HTMLに変更中。なんか、これが流行るような気がしている、マジで)